The clock for the whole circuit and peripherals is first divided by two before being used by the CPU core and the peripherals. This allows any cyclic ratio to be accepted on XTAL1 input. In X2 mode, as this divider is bypassed, the signals on XTAL1 must have a cyclic ratio between 40 to 60%. Figure 4 shows the clock generation block diagram. X2 bit is validated on the rising edge of the XTAL1÷2 to avoid glitches when switching from X2 to STD mode. Figure 5 shows the switching mode waveforms. The X2 bit in the CKCON0 register (see Table 20) allows a switch from 12 clock periods per instruction to 6 clock periods and vice versa. At reset, the speed is set according to X2 bit of Hardware Security Byte (HSB). By default, Standard mode is active. Setting the X2 bit activates the X2 feature (X2 mode).
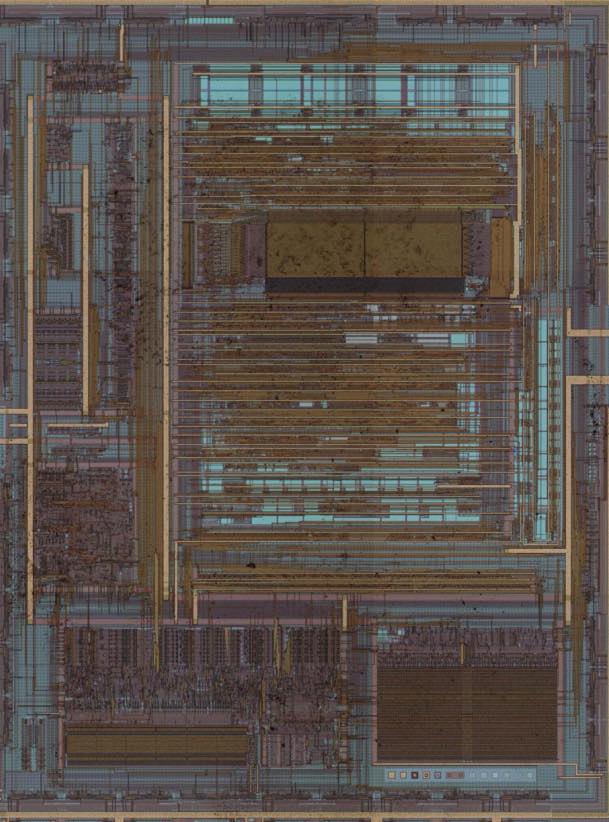
Quando i team di ingegneria devono sbloccare il firmware del microcontrollore ATMEL AT89C51ID2 o ripristinare risorse software perse da un modulo protetto, le normali utility di debugging non riescono a superare queste limitazioni hardware. Per eseguire con successo un bypass della sicurezza su un microcontrollore AT89C51ID2 bloccato o crittografato, è necessaria un’analisi fisica specializzata dei semiconduttori direttamente sul die di silicio esposto. Per crack, sbloccare, decrittografare o leggere la logica interna di un microprocessore AT89C51ID2 Microchip protetto, gli ingegneri della microelettronica utilizzano tecniche fisiche mirate, come il glitching controllato dell’alimentazione, la stabilizzazione termica o il micro-probing diretto sui bus di segnale interni. La neutralizzazione di questi flag di sicurezza protettivi consente ai tecnici di accedere alla memoria Flash interna e agli array EEPROM ausiliari. Il personale tecnico può quindi eseguire il dump del firmware nascosto, copiare il set di istruzioni proprietario e convertire i dati grezzi dei registri in un file binario o esadecimale non corrotto, ottenendo un programma software completo e utilizzabile, pronto per l’implementazione.
Cuando los equipos de ingeniería necesitan desbloquear el firmware del microcontrolador ATMEL AT89C51ID2 o restaurar recursos de software perdidos de un módulo protegido, las herramientas de depuración convencionales no consiguen superar estas barreras de hardware. Para ejecutar con éxito un bypass de seguridad en un microcontrolador AT89C51ID2 bloqueado o cifrado, se requiere un análisis físico especializado de semiconductores directamente sobre la matriz de silicio expuesta. Para crackear, desbloquear, descifrar o leer la lógica interna de un microprocesador AT89C51ID2 Microchip protegido, los ingenieros de microelectrónica utilizan técnicas físicas específicas, como el glitching controlado de la alimentación, la estabilización térmica o el microprobling directo sobre los buses de señales internos. La neutralización de estos indicadores de seguridad permite a los técnicos acceder a la memoria Flash interna y a los arrays EEPROM auxiliares. A continuación, el personal técnico puede realizar el volcado del firmware oculto, copiar el conjunto de instrucciones propietario y convertir los datos brutos de los registros en un archivo binario o hexadecimal sin corrupción, obteniendo un programa de software completo y utilizable, listo para su implementación.
The growing industrial market demand to replicate, copy, dump, or readout legacy firmware from an obsolete or outdate microcontroller stems from severe supply chain bottlenecks and critical asset maintenance needs. Thousands of heavy manufacturing lines, power distribution grids, and building automation systems depend on legacy circuit boards driven by a microchip or legacy Atmel microprocessor whose original source code, project archives, or software files were permanently lost due to vendor liquidation or server failures.
Quando as equipes de engenharia precisam desbloquear o firmware do microcontrolador ATMEL AT89C51ID2 ou restaurar recursos de software perdidos de um módulo protegido, as ferramentas convencionais de depuração não conseguem ultrapassar essas barreiras de hardware. Para executar com sucesso um bypass de segurança em um microcontrolador AT89C51ID2 bloqueado ou criptografado, é necessária uma análise física especializada de semicondutores diretamente sobre a matriz de silício exposta. Para crackear, desbloquear, descriptografar ou ler a lógica interna de um microprocessador AT89C51ID2 Microchip protegido, os engenheiros de microeletrônica utilizam técnicas físicas direcionadas, como glitching controlado da alimentação, estabilização térmica ou microprobing direto nos barramentos de sinais internos. A neutralização desses sinalizadores de segurança permite que os técnicos tenham acesso à memória Flash interna e aos arrays EEPROM auxiliares. A equipe técnica pode então realizar o dump do firmware oculto, copiar o conjunto de instruções proprietário e converter os dados brutos dos registradores em um arquivo binário ou hexadecimal não corrompido, resultando em um programa de software completo e utilizável, pronto para implantação.
When a critical processing chip degrades on an irreplaceable mainboard, purchasing an entirely new equipment system can cost hundreds of thousands of dollars and trigger months of production downtime. In these high-stakes scenarios, the ability to unlock, decrypt, and copy functional logic from a functional spare provides an essential lifeline. Converting this recovered program data into a standardized binary file allows engineers to program replacement components, restore missing system documentation, and keep legacy infrastructure running without incurring massive redesign expenses.
Lorsque les équipes d’ingénierie doivent déverrouiller le firmware du microcontrôleur ATMEL AT89C51ID2 ou restaurer des ressources logicielles perdues à partir d’un module protégé, les outils de débogage conventionnels ne parviennent pas à contourner ces barrières matérielles. La réussite d’un contournement de sécurité sur un microcontrôleur AT89C51ID2 verrouillé ou chiffré nécessite une analyse physique spécialisée des semi-conducteurs directement sur la matrice de silicium exposée. Pour cracker, déverrouiller, décrypter ou lire la logique interne d’un microprocesseur AT89C51ID2 Microchip protégé, les ingénieurs en microélectronique utilisent des techniques physiques ciblées telles que le glitching contrôlé de l’alimentation, la stabilisation thermique ou le micro-probing direct sur les bus de signaux internes. La neutralisation de ces indicateurs de sécurité permet aux techniciens d’accéder à la mémoire Flash interne ainsi qu’aux matrices EEPROM auxiliaires. Le personnel technique peut alors effectuer un dump du firmware caché, copier le jeu d’instructions propriétaire et convertir les données brutes des registres en un fichier binaire ou hexadécimal intact, permettant d’obtenir un programme logiciel complet et utilisable, prêt à être déployé.
Wanneer engineeringteams het firmware van de ATMEL AT89C51ID2-microcontroller moeten ontgrendelen of verloren softwaremiddelen uit een beveiligde module moeten herstellen, kunnen standaard debugtools deze hardwarematige beveiligingsbarrières niet omzeilen. Voor een succesvolle beveiligingsomzeiling van een vergrendelde of versleutelde AT89C51ID2-microcontroller is gespecialiseerde fysieke halfgeleideranalyse rechtstreeks op de blootgelegde siliciumdie vereist. Om de interne logica van een beveiligde AT89C51ID2 Microchip-microprocessor te kraken, ontgrendelen, decrypten of uitlezen, gebruiken micro-elektronica-ingenieurs gerichte fysieke technieken, zoals gecontroleerde power-glitching, thermische stabilisatie of direct micro-probing op interne signaalbussen. Door deze beveiligingsflags te neutraliseren krijgen technici toegang tot het interne Flash-geheugen en de aanvullende EEPROM-arrays. Het technisch personeel kan vervolgens het verborgen firmware dumpen, de propriëtaire instructieset kopiëren en de ruwe registergegevens omzetten naar een onbeschadigd binair of hexadecimaal bestand, waardoor een compleet en bruikbaar softwareprogramma ontstaat dat klaar is voor implementatie.
We turn raw hardware extractions into fully verified, production-ready binary files ready to flash directly onto new replacement components. Partnering with our specialized lab eliminates the financial risks of lengthy software redevelopment, reduces system downtime from months to days, and ensures your essential operational hardware continues to run smoothly. Contact our senior technical staff today to schedule an expert evaluation for your component recovery project.
Wenn Engineering-Teams die Firmware des ATMEL AT89C51ID2-Mikrocontrollers entsperren oder verlorene Software-Ressourcen aus einem geschützten Modul wiederherstellen müssen, können herkömmliche Debugging-Tools diese Hardware-Sicherheitsbarrieren nicht umgehen. Eine erfolgreiche Umgehung der Sicherheitsmechanismen eines gesperrten oder verschlüsselten AT89C51ID2-Mikrocontrollers erfordert eine spezialisierte physische Halbleiteranalyse direkt auf dem freigelegten Silizium-Die. Um die interne Logik eines geschützten AT89C51ID2 Microchip-Mikroprozessors zu cracken, entsperren, entschlüsseln oder auszulesen, verwenden Mikroelektronik-Ingenieure gezielte physische Verfahren wie kontrolliertes Power-Glitching, thermische Stabilisierung oder direktes Micro-Probing an internen Signalbussen. Die Neutralisierung dieser Schutz- und Sicherheitsflags ermöglicht Technikern den Zugriff auf den internen Flash-Speicher und zusätzliche EEPROM-Arrays. Anschließend kann das technische Personal die verborgene Firmware dumpen, den proprietären Befehlssatz kopieren und die Rohdaten der Register in eine unbeschädigte Binär- oder Hexadezimaldatei umwandeln, wodurch ein vollständiges und verwendbares Softwareprogramm entsteht, das für die Implementierung bereitsteht.
Send us the part number, package type and quantity and we will confirm the feasible method, the deliverable and the turnaround before any sample is touched.